De quoi il s'agit
Un agent de code demande normalement une confirmation avant de modifier un fichier ou d'exécuter une commande. L'accès complet supprime ces questions : l'agent déroule la tâche sans s'arrêter. Dans Sightdeck AI, c'est un réglage de chaque profil de provider, pas de toute l'application — l'ancienne option de la barre latérale a disparu.
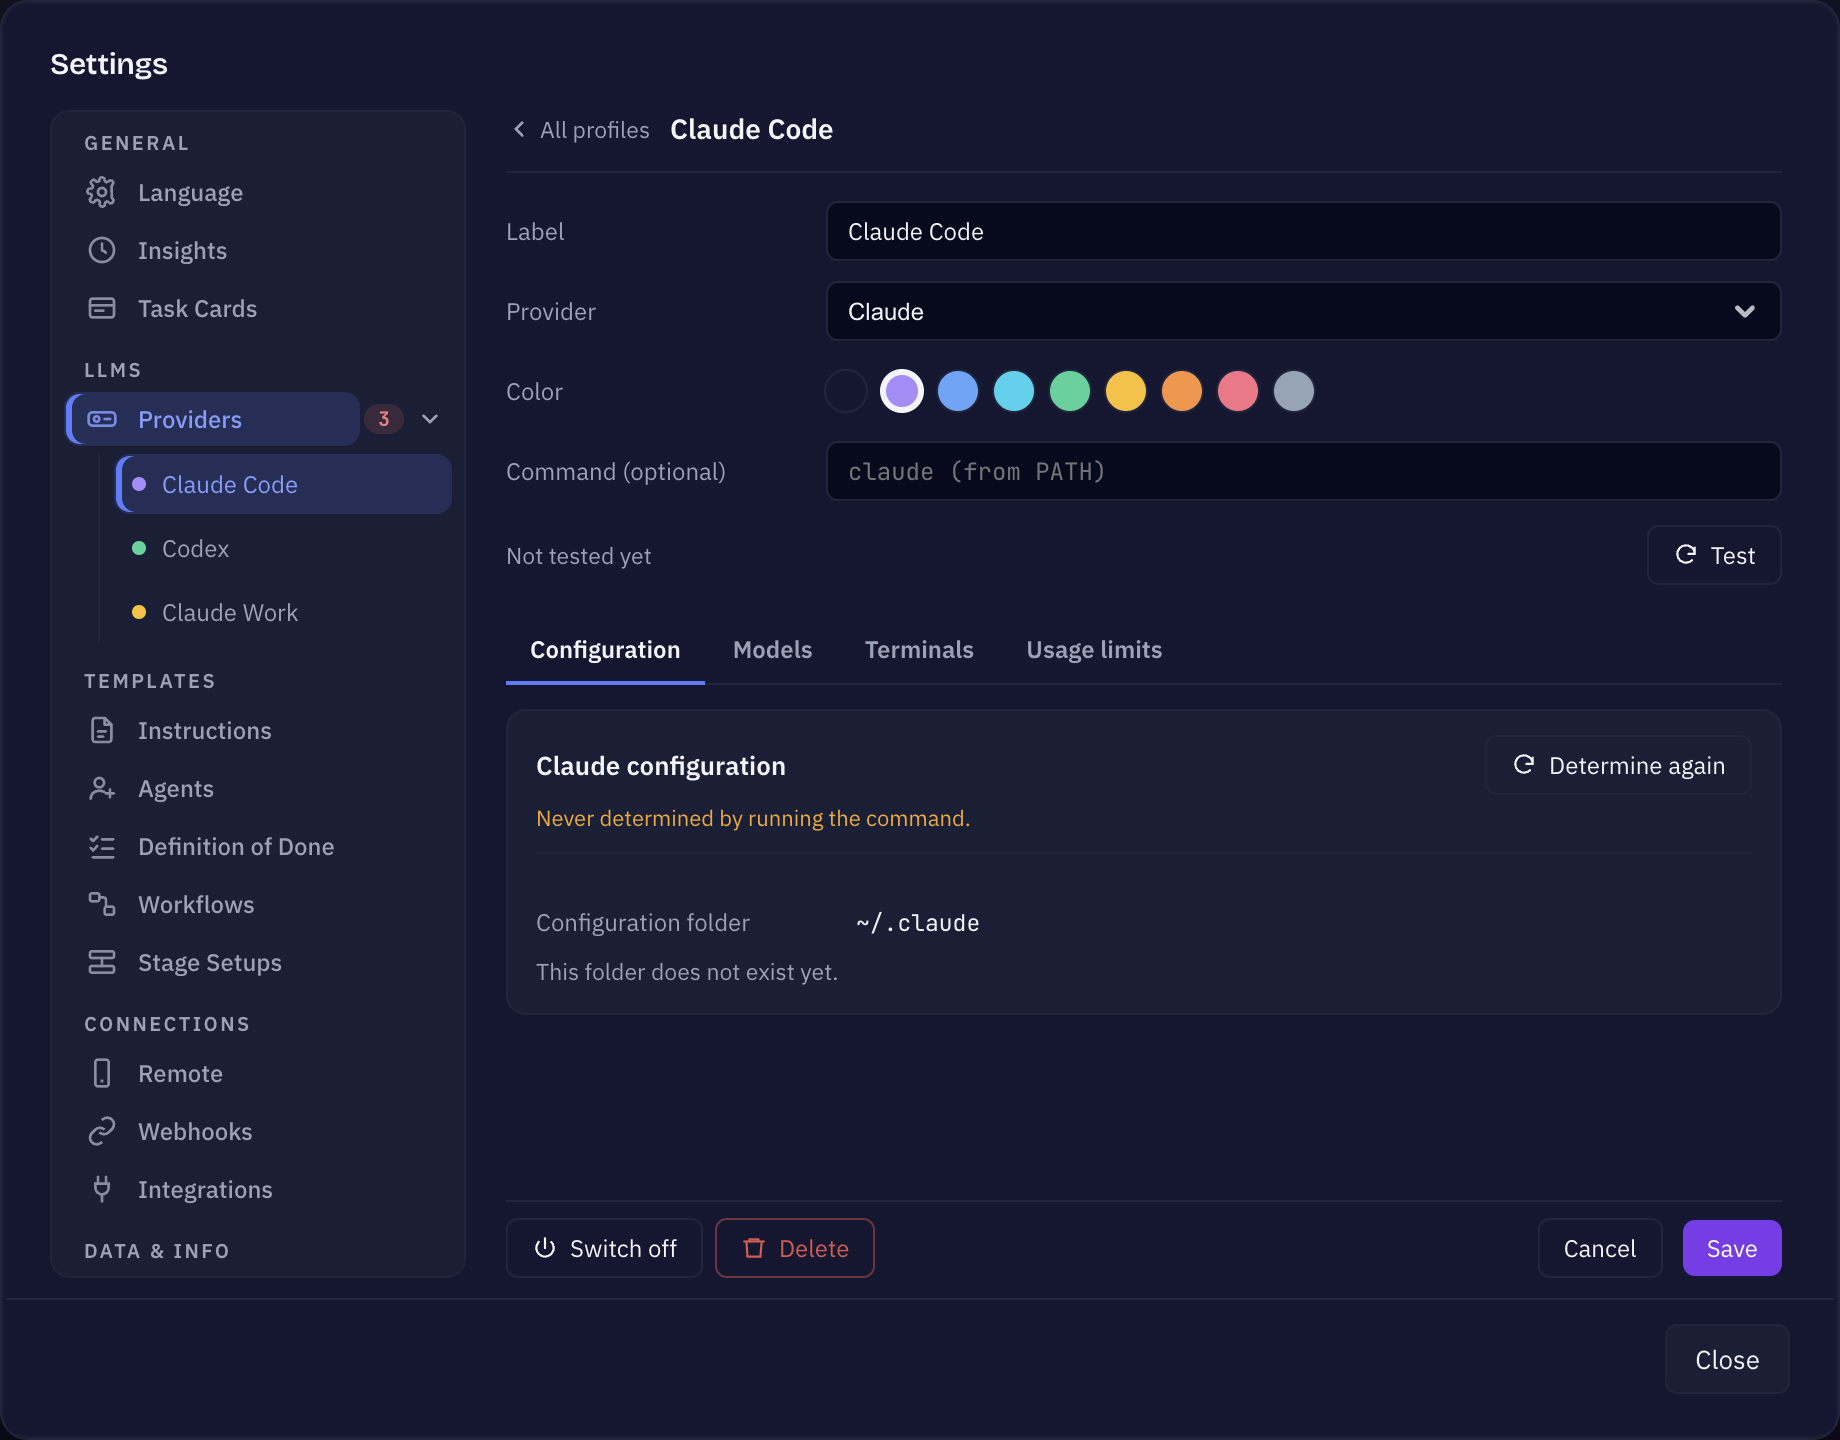
Vous la trouvez dans Settings → Providers → votre profil → onglet Terminals. Son nom dépend de l'agent :
- Claude — Full Access Without Confirmations. Les sessions démarrent avec
--dangerously-skip-permissions: Claude lit, écrit et exécute tout dans le projet sans demander. Désactivée par défaut. Quand elle est désactivée, Claude demande dans sa session avant chaque étape, exactement comme dans une session Claude Code lancée par vous-même. - Codex — Danger Full Access. Les sessions démarrent dans le sandbox
danger-full-access, sans demande d'approbation. Désactivée par défaut — et Codex ne tourne pas sans elle. Codex n'a pas d'équivalent à la demande d'autorisation étape par étape de Claude ; plutôt que de deviner un réglage plus faible, Sightdeck refuse donc de lancer une session Codex sans accès complet. Activez-la avant de lancer votre première tâche Codex.
C'est le seul réglage de Sightdeck AI qui mérite un oui ou un non réfléchi avant votre première vraie tâche.
Pourquoi l'activer
Sightdeck AI est conçu pour exécuter des tâches que vous ne surveillez pas : une file d'attente qui se vide toute seule, plusieurs projets en parallèle, un Epic qui enchaîne ses sous-tâches, un workflow qui fait passer une tâche d'un stage à l'autre. Une demande d'autorisation arrête la session et attend un humain. Dans une session que vous ne regardez pas, l'exécution reste simplement à l'arrêt jusqu'à ce que vous reveniez répondre.
Le compromis en une phrase : vous renoncez au veto à chaque étape et obtenez des exécutions qui ne restent pas bloquées.
Ce que l'agent peut faire quand elle est activée
Sachez clairement à quoi vous consentez :
- L'agent lit, crée, modifie et supprime des fichiers sans demander.
- L'agent exécute des commandes shell sans demander — builds, tests, installations de paquets, commandes git.
- Cela supprime la confirmation, pas la portée. La session démarre dans le dossier de votre projet, mais une commande qu'elle exécute a les mêmes droits que votre propre compte utilisateur. Rien ne la confine techniquement à ce dossier.
- Ce qui tourne mal tourne mal à pleine vitesse — il n'y a aucune étape intermédiaire où vous pourriez dire non.
Comment l'activer ou la désactiver
- Ouvrez Settings (la roue dentée en bas de la barre latérale) → Providers et cliquez sur le profil.
- Ouvrez l'onglet Terminals.
- Basculez Full Access Without Confirmations (Claude) ou Danger Full Access (Codex). Le choix est enregistré avec le profil et conservé entre les redémarrages.
Comme l'option appartient au profil, vous pouvez garder deux configurations côte à côte — par exemple un profil Claude avec accès complet pour vos propres dépôts et un sans pour tout le reste — et choisir par projet lequel tourne. Les sessions déjà en cours gardent le réglage avec lequel elles ont démarré ; le changement s'applique au prochain lancement.
Les exécutions que personne ne peut confirmer
Certaines exécutions démarrent sans que vous cliquiez sur quoi que ce soit, il n'y a donc personne devant la session pour répondre à une demande :
- la file Up Next avec Auto-run, y compris les sessions qu'elle relance d'elle-même,
- les Schedules — tout ce qu'un projet déclenche selon une planification,
- les Launch Actions déclenchées depuis l'extérieur de l'application,
- les tâches que vous lancez ou auxquelles vous répondez depuis Sightdeck Remote sur votre téléphone,
- le stage suivant d'un workflow, qui démarre tout seul quand le précédent est terminé.
Ces exécutions démarrent avec l'accès complet, sauf si le provider en décide autrement. Un profil sur lequel vous avez désactivé l'accès complet après l'avoir activé le garde désactivé pour ces exécutions aussi. Un profil dont vous n'avez jamais touché l'option les laisse tourner avec l'accès complet. Si vous ne voulez pas de modifications sans surveillance, réglez donc l'option explicitement sur ce profil — ou laissez Up Next, les Schedules et les Launch Actions vides.
Les tâches de fond qui n'écrivent que du texte, comme le Refinement, tournent toujours sans demande d'autorisation.
À voir aussi
- L'accès complet concerne les autorisations des outils — fichiers et commandes. Les décisions que l'agent doit vous soumettre relèvent d'un réglage distinct par projet : l'Approval Gate.
- Ce que l'application elle-même demande à macOS — contrôler Terminal, notifications, accès aux dossiers — est traité dans Autorisations & confidentialité.